
Виртуальный POS-терминал: техническое руководство и конверсия в PayOk
- Виртуальный POS: техническая и бизнес‑инфраструктура для масштабирования онлайн‑платежей
- Что такое виртуальный POS и почему он определяет прибыльность вашего бизнеса сегодня
- Реальное влияние виртуального POS на конверсию, казначейство и маржу
- Техническая архитектура: как виртуальный POS работает «за кулисами»
- Регуляторное соответствие: PSD2, PCI‑DSS v4.0 и 3DS2
- ПОД/ФТ в виртуальном POS: обязанность, о которой никто не объясняет мерчантам
- Безопасность админ‑панели: самый тихий риск виртуального POS
- Тренды 2026 года: что приближается и что нельзя игнорировать
- Виртуальный POS в действии: отраслевые кейсы
- Payment Facilitator vs традиционные модели: почему премиальный эквайринг выигрывает
Виртуальный POS: техническая и бизнес‑инфраструктура для масштабирования онлайн‑платежей
Проблема в точности: трение на этапе оплаты уничтожает маржу. Если ваш шлюз отклоняет легитимные транзакции, делает выплаты на T+7 (в зависимости от риска) или интеграция не соответствует PSD2 и PCI‑DSS v4.0, вы платите невидимый налог с каждого заработанного евро. Как CEO регулируемой Банком Испании платёжной организации, я ежедневно обрабатываю транзакции. Всё, что вы прочтёте здесь, — это то, что работает в продакшене, и то, что разрушает маржу.
Что решает это руководство: самый полный ресурс о виртуальном POS на испанском языке. С технической, регуляторной и бизнес‑формулой, которую я применяю, чтобы каждый мерчант максимизировал уровень авторизаций, снижал стоимость обработки и избегал регуляторных штрафов.
К концу этого руководства вы будете понимать:
- Реальную архитектуру виртуального POS и почему она определяет ваш уровень авторизаций
- Как применять PSD2, SCA, PCI‑DSS v4.0 и ПОД/ФТ, не уничтожая конверсию
- Количественное влияние на казначейство, маржу и денежный поток
- Почему премиальный эквайринг экономит вам от 15% до 30% по сравнению с агрегаторами
- SoftPOS, тренды 2026 года и как защитить админ‑панель вашего POS
Что такое виртуальный POS и почему он определяет прибыльность вашего бизнеса сегодня
Техническое определение: как это понимает архитектор платежей
Виртуальный POS‑терминал — это не просто форма оплаты. Это зашифрованный коммуникационный узел, который оркестрирует обмен финансовыми сообщениями по стандарту ISO 8583 или через RESTful API между четырьмя участниками: вашим магазином, банком‑эквайером, платёжными системами и банком‑эмитентом покупателя.
Его обязательные технические компоненты в 2026 году:
- Hosted Fields / iframes: захват данных карты в среде, изолированной от домена мерчанта, что устраняет самый дорогой PCI‑скоуп
- Риск‑движок: velocity‑проверки, device fingerprinting, IP‑геолокация и ML‑скоринг за миллисекунды
- 3DS‑сервер: интерфейс с ACS эмитента для запуска SCA, когда риск это оправдывает
- Сетевая токенизация: замена реального PAN на EMV‑токен, привязанный к устройству и мерчанту. Номер карты никогда не попадает на ваши серверы
- Webhooks и event‑bus: асинхронные уведомления сервер‑к‑серверу для синхронизации ERP в реальном времени
Бизнес‑определение: что важно для мерчанта
Высокопроизводительный виртуальный POS управляет тремя метриками, которые напрямую влияют на P&L мерчанта:
- Уровень авторизаций: каждый процентный пункт улучшения равен, для мерчанта с оборотом €5M/год, €50 000 восстановленной выручки без дополнительных затрат на привлечение
- DSO (Days Sales Outstanding): разница между T+1 и T+7 для мерчанта с €500K/месяц означает €116 000 постоянно замороженных средств
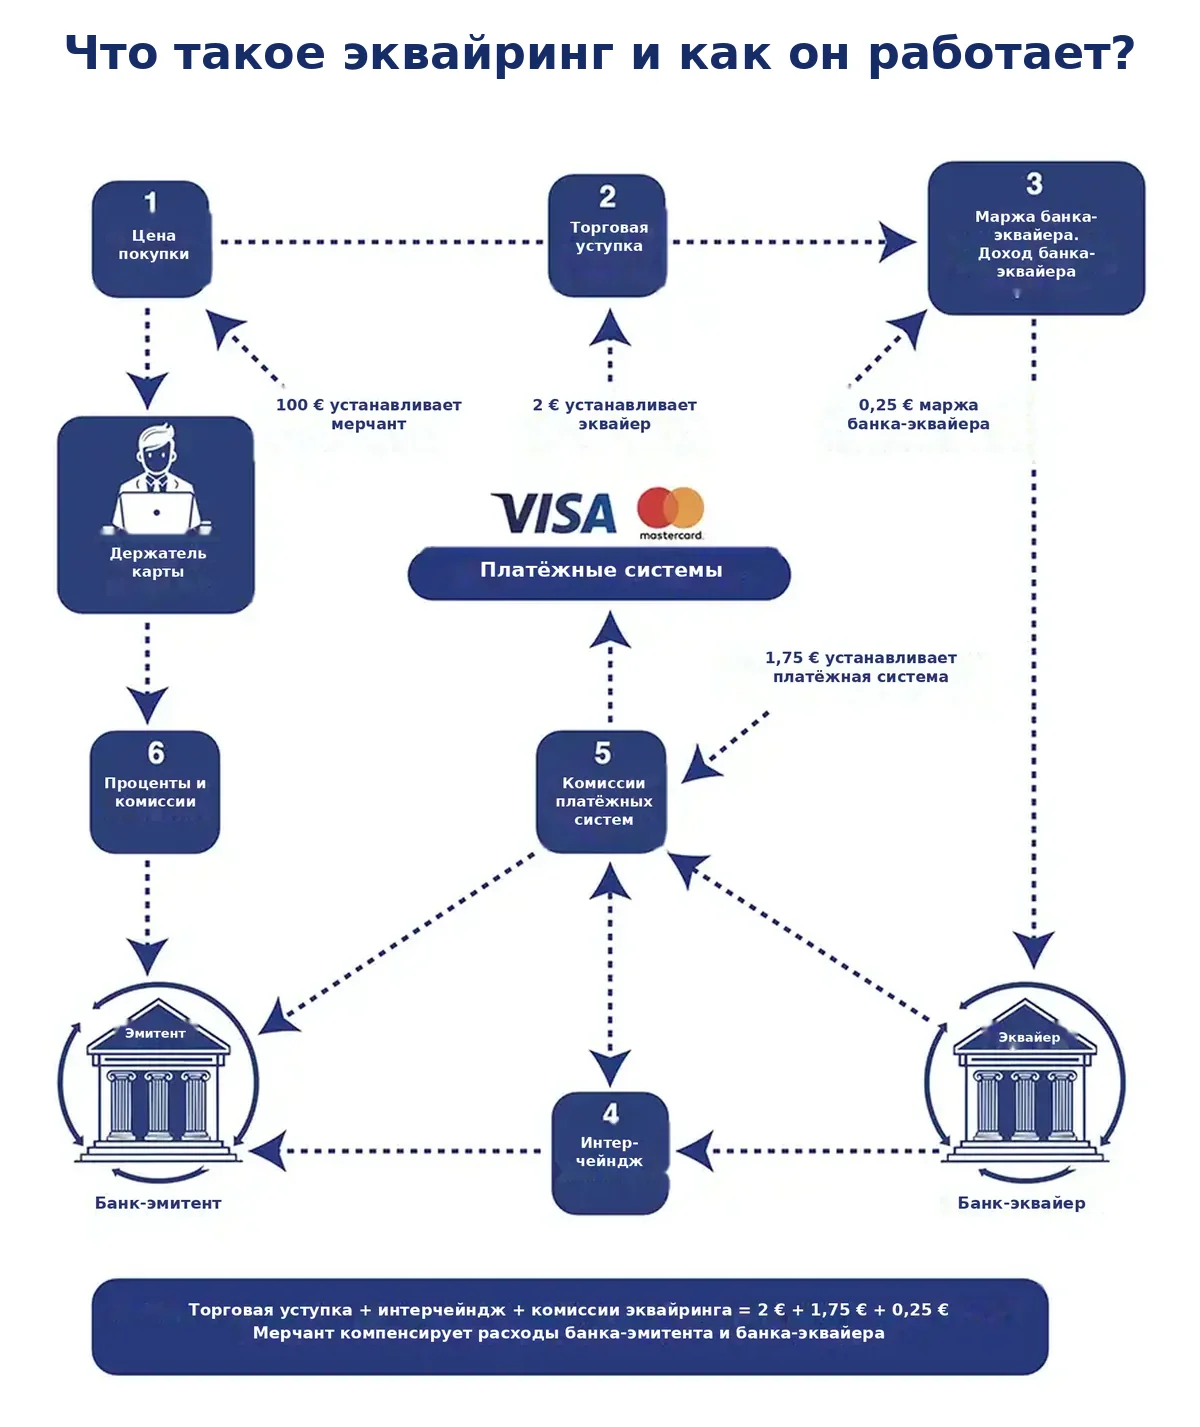
- Стоимость обработки: разница между blended и Interchange++ может дать 0,3%–0,8% объёма в годовой экономии на комиссиях
Наша перспектива: регулируемая платёжная организация, а не реселлер технологий
Мы работаем как платёжная организация, регулируемая Банком Испании (BE 6928), в соответствии с испанской имплементацией Директивы PSD2 через Королевский декрет‑закон 19/2018 и Законом об услугах платежей 16/2009.
Когда мерчант интегрирует виртуальный POS платёжного провайдера (payment facilitator), он автоматически наследует:
- Хранение средств на сегрегированных счетах, находящихся под надзором Банка Испании
- Сертификация эквайера на уровне PCI‑DSS Level 1 → При Hosted Fields, размещённых у эквайера, ваш PCI‑скоуп сокращается до SAQ‑A
- Соответствие EBA/GL/2018/05 (отчётность по мошенничеству) и EBA/GL/2019/04 (SCA)
- Обязанности по ПОД/ФТ в соответствии с Законом 10/2010
- Защита от штрафов за утечки данных или несоблюдение ПОД/ФТ
Реальное влияние виртуального POS на конверсию, казначейство и маржу
Отраслевые бенчмарки и собственные данные
| Метрика | Отраслевой бенчмарк | С эквайрингом PayFac |
|---|---|---|
| Уровень авторизаций (локальные карты) | 92% – 95% | 96% – 98% |
| Уровень авторизаций (международные карты) | 82% – 88% | 90% – 94% |
| Отказы на этапе checkout из‑за трения | 18% – 25% | 8% – 12% |
| Уровень чарджбеков (электронная коммерция, ритейл) | 0.5% – 1.2% | <0.4% |
| Сроки зачисления | T+3 до T+7 (в зависимости от риска мерчанта) | T+1 до T+2 (в зависимости от риска мерчанта) |
| Стоимость обработки (blended vs I++) | 1.8% – 2.5% | 1% – 2.9% |
Как виртуальный POS снижает отказ в корзине
70% корзин остаются брошенными, и в 20% случаев причина — плохой платёжный опыт. Плохая интеграция, перенаправляющая на устаревшую банковскую страницу, может снизить конверсию до 20%. Факторы, которые неоптимизированный виртуальный POS усиливает:
- Редирект вне домена: каждый выход с домена добавляет 12%–18% отказов
- Ненужная SCA: запуск 3DS для низкорисковых транзакций без механизма исключений увеличивает трение, не снижая мошенничество
- Ложные срабатывания: чрезмерно агрессивные антифрод‑правила отклоняют легитимных покупателей. При 12% отказов у бизнеса с оборотом €5M/год блокируется €600 000 продаж
- Плохая мобильная оптимизация: более 70% онлайн‑покупок в Испании начинаются или заканчиваются на мобильном
- Недостаток платёжных методов: отсутствие Bizum, Apple Pay или Google Pay в 2026 году означает потерю конверсии в самом активном сегменте испанского рынка
Сокращение времени checkout на 1 секунду может увеличить конверсию до 8%. Для бизнеса электронной коммерции с оборотом €2M/год это означает €160 000 дополнительной выручки без увеличения бюджета на привлечение.
Реальный кейс: €450 000 восстановленной выручки за один год
Когда я работал финансовым интродьюсером в эквайринге, e‑commerce магазин электроники с оборотом €5 миллионов в год использовал традиционный банк с 12% ложных отказов. После миграции на шлюз с динамическими антифрод‑правилами и Machine Learning мы снизили этот показатель до 3%. Результат: €450 000 восстановленных продаж за первый год без увеличения маркетингового бюджета ни на один евро.
Прямое влияние на денежный поток
Мерчант, обрабатывающий €500 000/месяц с зачислением T+7, имеет €116 000 постоянно замороженных. При T+1 этот капитал освобождается. При средней стоимости внешнего финансирования 4,5% разница между T+1 и T+7 равна €5 220/год скрытой финансовой экономии для такого объёма. Агрегаторы также добавляют rolling reserve 5%–15% на 90–180 дней: для мерчанта с €50 000/месяц это означает от €2 500 до €7 500 постоянно замороженных без начисления процентов.
Техническая архитектура: как виртуальный POS работает «за кулисами»
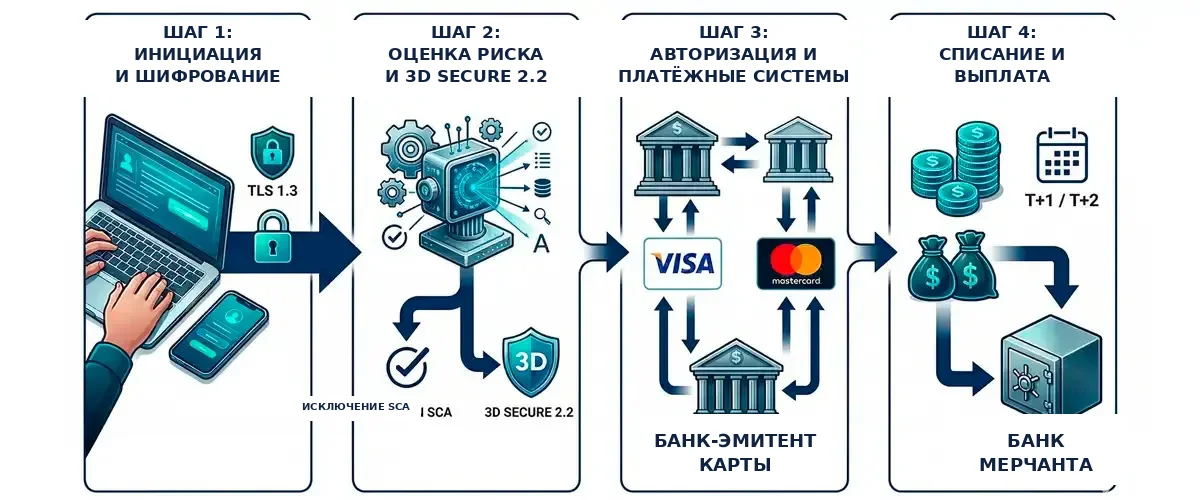
Пошаговый поток данных: от checkout до зачисления
- Инициация и шифрование (0–200 мс): Клиент вводит данные. JS‑библиотеки POS захватывают payload и шифруют его через TLS 1.3 до попадания на ваш сервер. PAN уходит напрямую на серверы эквайера.
- Токенизация (200–400 мс): Эквайер заменяет PAN на EMV Network Token, привязанный к устройству и мерчанту (Visa Token Service / Mastercard DES). Этот токен используется для подписок и one‑click платежей.
- Оценка риска и решение по 3DS (400–800 мс): Движок анализирует более 150 переменных: IP, device fingerprint, скорость ввода, историю BIN, геолокацию, паттерн покупок. Если транзакция подходит под исключение SCA (TRA), она проходит без трения. Если есть риск‑сигналы — запускается 3D Secure 2.2.
- Авторизация через платёжные сети (800–2 500 мс): Сообщение ISO 8583 отправляется банку‑эмитенту, который проверяет средства и статус счёта. Он отвечает одобрением или кодом отказа (05 — Generic decline, 51 — Insufficient funds, 54 — Expired card…).
- Капчур, сверка и зачисление: Авторизация лишь блокирует средства. В конце дня capture batch завершает списание, а зачисление поступает мерчанту в T+1 или T+2 (в зависимости от риска).
 API‑интеграции и требования к инфраструктуре
REST vs. SDK: когда использовать каждый вариант
REST API с Hosted Fields: Максимальный контроль над checkout. Вы проектируете форму, управляете потоком и получаете JSON‑ответы. PAN остаётся изолированным в iframe: PCI‑скоуп — SAQ‑A. Рекомендуется для объёмов выше 50 000 транзакций/месяц или кастомной логики платежей. Совместимо с WooCommerce, Shopify, Magento и PrestaShop через plug‑and‑play модули для мерчантов без собственной команды разработчиков.
Редирект (Hosted Payment Page): Клиент покидает домен. PCI‑скоуп нулевой, но конверсия падает на 12%–18%. Подходит только когда юридическая трассируемость важнее конверсии.
Webhooks и управление критическими событиями
Без webhooks вы зависите от polling или редиректа пользователя для подтверждения платежей, что создаёт несоответствия в инвентаризации и бухгалтерии. Критические события в продакшене:
- Payment captured: списание подтверждено → запуск автоматического фулфилмента
- Payment failed: с кодом отказа ISO 8583 для smart‑retry логики
- Chargeback created: активация документальной защиты в течение 7 рабочих дней
- Refund processed: автоматическая сверка в бухгалтерии без ручного вмешательства
Минимизация PCI‑DSS через токенизацию
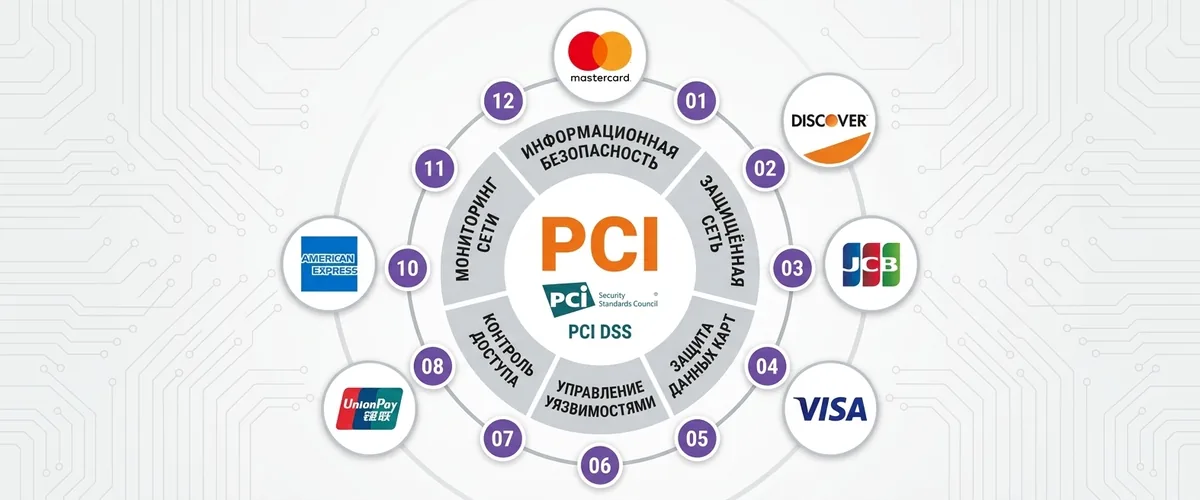
С архитектурой Hosted Fields + токенизация мерчант работает в режиме SAQ‑A независимо от объёма: 22 требования, полностью управляемые внутренними силами без аудита QSA. Мы превращаем карту в безопасный буквенно‑цифровой токен. Вы храните токен; эквайер хранит чувствительные данные в криптографических хранилищах военного уровня. PCI‑DSS v4.0 обязателен с марта 2025 года. Любой мерчант, не обновивший свои контроли, находится вне соответствия.
Регуляторное соответствие: PSD2, PCI‑DSS v4.0 и 3DS2
Обязательства по PSD2 и управление SCA‑исключениями
Директива PSD2 требует применения усиленной аутентификации клиента (SCA) с использованием двух из трёх факторов: знание, владение и биометрия. Операционный успех зависит от движка исключений:
| Исключение | Условие | Кем запрашивается |
|---|---|---|
| Low value (низкая сумма) | ≤ €30 (макс. 5 подряд или €100 накопленных) | Эквайер / Эмитент |
| TRA (анализ рисков транзакции) | Уровень мошенничества эмитента <0.01%, транзакция ≤ €500 | Эквайер |
| Trusted beneficiary | Покупатель внёс мерчанта в белый список | Эмитент |
| MIT — рекуррентные списания | Первое списание с SCA, последующие — без аутентификации | Мерчант / Эквайер |
| Корпоративные платежи | Корпоративная карта с централизованными процессами | Эквайер |
С движком исключений 65%–75% транзакций проходят аутентификацию без видимого трения. Отключение 3DS ради «улучшения конверсии» без твёрдых данных почти всегда приводит к росту мошенничества и увеличению чарджбеков в среднесрочной перспективе.
Уровни PCI‑DSS v4.0 и их реальное экономическое влияние
| Уровень | Транзакций/год | Требование | Оценочная стоимость |
|---|---|---|---|
| Level 1 | >6 миллионов | Ежегодный аудит QSA на месте + квартальные ASV‑сканы | €50 000 – €250 000 |
| Level 2 | 1 – 6 миллионов | Годовой SAQ + квартальные ASV‑сканы | €15 000 – €50 000 |
| Level 3 | 20 000 – 1M (электронная коммерция) | Годовой SAQ + квартальные ASV‑сканы | €5 000 – €15 000 |
| Level 4 | <20 000 (электронная коммерция) | Рекомендуемый ежегодный SAQ | €500 – €5 000 |
3DS2: минимальное трение, минимальное мошенничество, перенос ответственности
3D Secure 2.2 передаёт более 150 параметров банку‑эмитенту, по сравнению с 15 параметрами в 3DS1. От 65% до 80% транзакций проходят аутентификацию в фоновом режиме, без каких‑либо всплывающих окон для пользователя. Когда аутентификация выполняется, мерчант получает перенос ответственности на эмитента в случае мошенничества: если банк аутентифицировал транзакцию и произошёл чарджбек, платит банк — не вы.
Ключевое техническое различие между 3DS1 и 3DS2, влияющее на ваш бизнес:
- 3DS1: обязательный редирект + SMS‑код → уровень отказов 25%–40%
- 3DS2: фоновая аутентификация + нативная биометрия (Face ID, отпечаток пальца) → остаточный отказ 3%–8%
- Дополнительно: криптограмма, генерируемая для каждой транзакции в 3DS2, подтверждает происхождение (токен, устройство, точное время). Сеть проверяет её до авторизации: при ошибке транзакция отклоняется для сохранения целостности безопасности
ПОД/ФТ в виртуальном POS: обязанность, о которой никто не объясняет мерчантам
Самая игнорируемая тема в любых руководствах по платежам — и один из самых серьёзных операционных рисков. Использование виртуального POS не освобождает мерчанта от обязанностей по испанскому Закону 10/2010 о ПОД/ФТ. Платёжные организации являются субъектами финансового мониторинга и обязаны проводить должную проверку, постоянный мониторинг и сообщать о подозрительной активности в SEPBLAC.
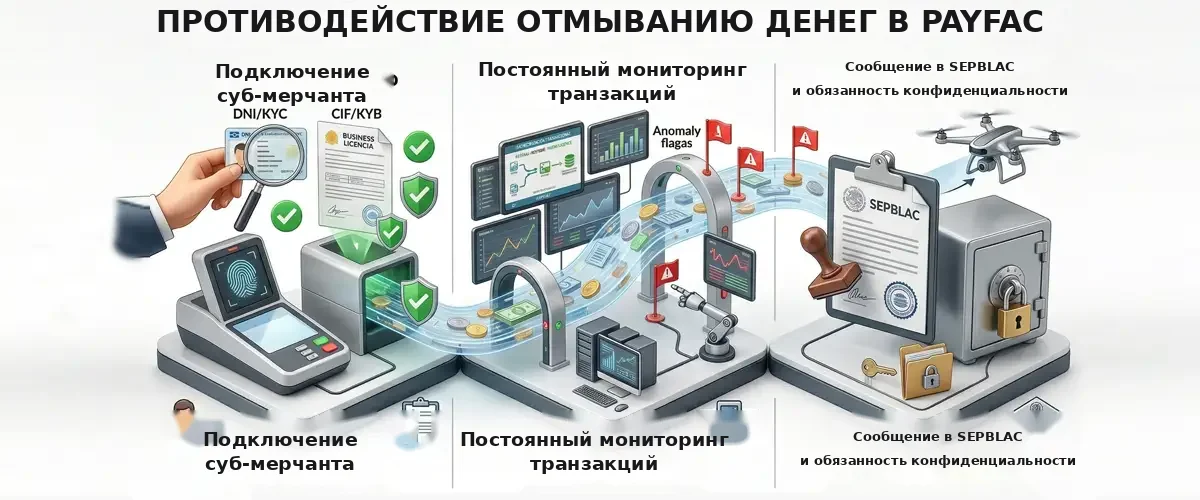
Отмывание транзакций: риск, который уничтожает MID
Подозрительные транзакции возникают, когда незаявленный продавец проводит платежи через виртуальный POS легитимного мерчанта. FATF и EBA называют это одним из самых быстрорастущих векторов риска AML/CFT в электронной коммерции.
Последствия для пострадавшего мерчанта:
- Мгновенная блокировка MID и удержание средств до 180 дней
- Включение в список MATCH: невозможность открыть новый мерчант‑аккаунт у любого эквайера
- Сообщение в SEPBLAC с возможными санкциями по Закону 10/2010
- Репутационный ущерб, который не покрывает ни одна страховка
Конкретные обязанности ПОД/ФТ для мерчантов
Независимо от объёма, любой мерчант, использующий виртуальный POS, обязан:
- Обеспечивать соответствие заявленной деятельности: фактические товары, средний чек, страны и методы оплаты должны совпадать с тем, что было заявлено эквайеру при подписании договора
- Отслеживать аномальные паттерны: повторяющиеся покупки высокой стоимости в необычное время, из незнакомых стран, с использованием карт разных эмитентов за короткий период
- Никогда не передавать доступ третьим лицам: POS‑учётные данные и MID непередаваемы. Любое использование третьей стороной может быть интерпретировано как подозрительная активность
- Поддерживать корпоративные документы в актуальном состоянии: учредительные документы, представитель, источник средств. При смене администратора или структуры владения эквайер должен быть уведомлён
ПОД/ФТ ‑ конфигурация для высокорисковых бизнесов
В вертикалях, классифицированных как высокорисковые (азартные игры, онлайн‑гейминг, дорогой туризм, микрокредиты, криптобиржи), конфигурация должна быть значительно строже:
- Обязательный 3DS2 практически для всех транзакций, особенно новых клиентов и стран повышенного риска
- Мультивариантный риск‑скоринг: страна карты, IP, устройство, история клиента, паттерн покупок, BIN
- Агрессивные velocity‑контроли: динамические лимиты на транзакцию и на день/месяц для новых клиентов, расширяемые с историей
- Усиленный KYC/KYB‑онбординг для субмерчантов в моделях маркетплейсов
- Письменное соглашение с эквайером о лимитах чарджбек‑экспозиции и протоколах заморозки подозрительных платежей
Безопасность админ‑панели: самый тихий риск виртуального POS
Большинство руководств по безопасности платежей фокусируются на checkout. Никто не говорит об админ‑панели POS. Это самый тихий вектор атаки — и самый разрушительный, когда его эксплуатируют — потому что внешний или внутренний злоумышленник действует с теми же правами, что и легитимный администратор.
Пять реальных угроз админ‑панели
1. Общие учётные данные без MFA: Несколько сотрудников используют один админ‑логин и без второго фактора. Недовольный сотрудник или скомпрометированный пароль получают полный доступ к возвратам, изменению счёта для зачисления и антифрод‑правилам. PCI‑DSS v4.0 (требование 8.4.1) обязывает использовать MFA для любого неконсолидированного доступа к CDE с31 марта 2025 года. Это не рекомендация — это регуляторное требование.
2. Изменение счёта для зачисления: Если злоумышленник меняет банковский счёт для выплат, средства за дни или недели могут быть выведены до того, как финансовая команда заметит. Без неизменяемого журнала аудита с отметками времени судебная экспертиза невозможна.
3. Тихая деактивация 3DS: Несанкционированный доступ к панели может отключить SCA для всех заказов. Мошенничество растёт, чарджбеки взлетают, и к моменту обнаружения проходит несколько недель.
4. Внутреннее мошенничество с возвратами: Самый распространённый случай — сотрудники делают возвраты на свои карты. Без разделения обязанностей (тот, кто продаёт, не может утверждать возвраты) и без токенизации (сотрудники не должны видеть PAN) такое мошенничество может оставаться незамеченным месяцами.
5. Атаки типа Magecart: Уязвимости в плагине POS или CMS интернет‑магазина (устаревший WooCommerce, не обновлённый Magento) позволяют внедрять JavaScript, который крадёт данные карт в браузере клиента до шифрования. Более 500 испанских магазинов пострадали в 2024 году.
Чек‑лист безопасности админ‑панели: что нужно проверить сегодня
- MFA включён для всех админ‑пользователей (TOTP или аппаратный ключ, никогда только SMS)
- Именные учётные записи: у каждого сотрудника свой доступ с минимально необходимыми правами
- Разделение обязанностей: отдельные роли для продаж, возвратов, конфигурации и отчётности
- Неизменяемый журнал аудита: кто вошёл, что изменил, когда и с какого IP
- Автоматические оповещения при изменении банковского счёта для зачисления
- Ежемесячная проверка активных пользователей: немедленное удаление доступа при увольнении сотрудника
- Включённая токенизация: ни один сотрудник не видит полный PAN в панели транзакций
- Обновлённые POS‑плагины и модули с актуальными патчами безопасности
- Формальная процедура реагирования на инциденты, включая контакт с платёжным провайдером, банком, затронутыми клиентами и, при необходимости, AEPD в рамках GDPR
Тренды 2026 года: что приближается и что нельзя игнорировать
Оркестрация платежей как критическая инфраструктура: Централизация роутинга, методов, рисков, данных и приёма платежей больше не является опцией для тех, кто хочет масштабироваться с контролем. Сложность больше не временная: больше стран, больше методов, больше регулирования, больше каналов. Управлять платежами «по частям» — реальный операционный узкий горлышко.
Консолидация локальных методов: Bizum, iDEAL, Bancontact, MB Way — это не мода, это поведение пользователей. А поведение определяет конверсию. В Испании Bizum уже занимает 50% транзакций электронной коммерции среди локальных методов у некоторых эмитентов. Не предлагать его в 2026 году — непонятно для рынка.
Мгновенные платежи и влияние на ликвидность: Регламент ЕС 2024/886 обязывает всех европейских PSP предоставлять переводы менее чем за 10 секунд по той же цене, что и стандартные переводы. Это меняет управление казначейством для мерчантов, которые сегодня ждут T+3 от традиционных банков.
ИИ в мошенничестве: гонка вооружений: Злоумышленники используют ИИ для создания поведенческих паттернов, имитирующих легитимных пользователей, генерируют голосовые дипфейки для обхода телефонной верификации и создают фишинговые письма без ошибок. Ответ — не «больше правил», а поведенческий анализ в реальном времени с моделями, обученными на данных самого мерчанта.
Агентная коммерция: Автономные AI‑агенты, совершающие покупки от имени пользователей, уже появляются. Прямое следствие для виртуального POS: аутентификация, основанная на человеческой биометрии, не работает, когда агент действует без участия человека. Протоколы аутентификации для агентных транзакций — следующая регуляторная граница EBA.
Виртуальный POS в действии: отраслевые кейсы
Электронная коммерция (ритейл): высокий объём, скорость и локальные методы
Для потребительской электронной коммерции ключевое — скорость и покрытие методов. 70% платежей начинаются на мобильном. Если ваш checkout не мобильный по своей природе, вы приглашаете отказ.
- Технически: Hosted Fields + one‑click pay + Bizum + Apple Pay/Google Pay
- Влияние: Включение Apple Pay в мобильном checkout повышает конверсию на 10%–22%. Bizum — второй по популярности метод оплаты в испанской электронной коммерции после карт
SaaS и подписки: нулевой нежелательный отток
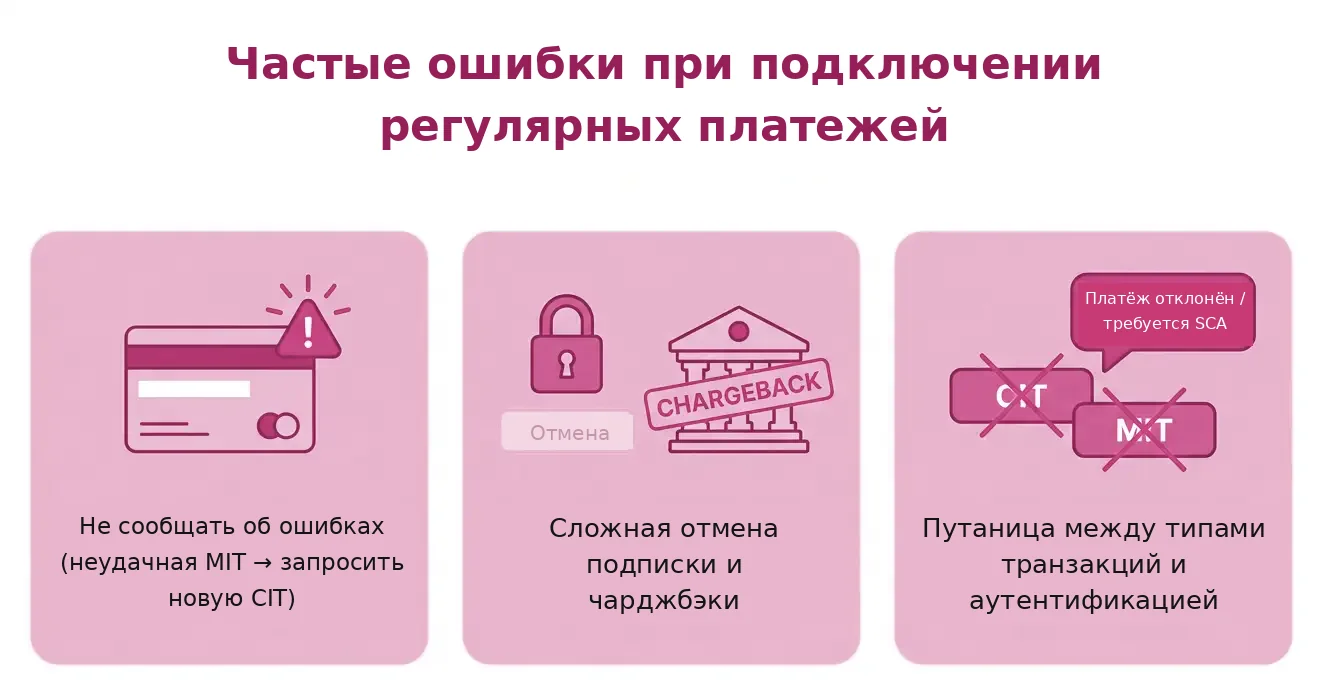
- Технически: Credential Vault + токенизация + Account Updater + MIT. Account Updater автоматически обновляет токены для продлённых карт без участия пользователя
- Влияние: Снижение involuntary churn на 20%–35%. Для платформы с 10 000 подписчиков по €19.90/месяц это означает удержание 300–700 клиентов ежемесячно
- Dunning: Повторные попытки через 24 часа, 3 дня и 7 дней с автоматическим уведомлением клиента при каждом отказе
B2B и услуги: Оплата по ссылке и сокращение периода инкассации
- Технически: Динамическая платёжная ссылка через API или панель, встроенная в PDF‑счета или отправляемая через WhatsApp/email
- Влияние: Сокращение периода инкассации с 45–60 дней до 3–7 дней. Для компании с €500K дебиторки это освобождает €30 000–€55 000 постоянного оборотного капитала
Физический терминал или виртуальный POS? Быстрая справка по секторам
Если вы оцениваете, когда использовать физический терминал, а когда виртуальный POS в зависимости от ритейла, ресторанного бизнеса или услуг на месте, у нас есть полный анализ: Virtual POS vs card terminal — definitive guide for Spanish businesses.
Payment Facilitator vs традиционные модели: почему премиальный эквайринг выигрывает
Сравнение реальных затрат для мерчанта с оборотом €500 000/год
| Модель | Пример | Стоимость за транзакцию | Оценочная годовая стоимость | Сроки зачисления |
|---|---|---|---|---|
| Blended‑агрегатор | Stripe, PayPal | 1.5% – 2.9% + €0.25 | €8,500 – €15,700 | T+2 до T+7 |
| Традиционный банк | CaixaBank, BBVA | 0.8% – 1.5% + фиксированная комиссия | €6,000 – €10,500 + комиссии | T+3 до T+5 |
| Эквайер в модели PayFac | PayOk | 1% – 2.9% + €0.25 | €5,000 – €9,000 | T+1 до T+7 (в зависимости от риска бизнеса) |
Преимущества выделенного MID по сравнению с моделью агрегатора
- Собственная история: вы формируете независимый риск‑профиль в платёжных системах. Со временем: лучшие interchange‑ставки и больше возможностей для SCA‑исключений
- Контроль данных: все транзакционные данные принадлежат только вам. Ни один конкурент не видит ваш объём
- Отсутствие загрязнения пула: вы не делите риск с тысячами других мерчантов. Массовая атака на сеть агрегатора не затрагивает вас
- Полная прозрачность: полностью детализированная модель Interchange++: вы точно знаете, что берёт эмитент, что берёт сеть и какова маржа эквайера
Наши 3D Secure Virtual POS для физических товаров и Virtual POS для онлайн услуг разработаны специально под каждый тип бизнеса.
Виртуальный POS — это система, которая отвечает за аутентификацию, авторизацию и списание по картам в цифровой среде. Она шифрует данные по TLS 1.3, токенизирует номер карты, оценивает риск и обменивается сообщениями с сетями Visa/Mastercard и банком-эмитентом. Полный цикл с момента нажатия кнопки «Оплатить» до подтверждения банком занимает от 1,8 до 4,2 секунды.
Агрегаторы применяют смешанные тарифы 1,4 % – 2,9 % + 0,25 €. С PayFac экономия составляет 15 % – 30 % при обороте свыше 100 000 € в месяц. Разница в 0,2 % может обернуться тысячами евро в год. Подробности — на нашей странице тарифов на виртуальный POS.
Да. PSD2 требует применять SCA к большинству электронных платежей в ЕЭЗ. Правильно настроенный механизм исключений позволяет проводить 65 % – 75 % транзакций без заметного для клиента трения. Отключение 3DS без веских оснований обычно оборачивается ростом мошенничества и чарджбэков в среднесрочной перспективе.
На рынке эти термины используют как синонимы. Практически важно другое: есть ли у системы собственный риск-движок, управление исключениями SCA и сетевая токенизация. Шлюз без этих возможностей — просто канал передачи данных, а не инструмент оптимизации платежей.
Мерчанты с низким риском получают выплату на T+1 (в зависимости от профиля риска бизнеса). Стандартные агрегаторы работают по T+7 плюс удерживают резерв 5 % – 15 %. Для бизнеса с оборотом 200 000 € в месяц эта разница означает от 10 000 € до 15 000 € высвобожденного оборотного капитала.
Если платёжные поля размещены на стороне эквайера, ваша зона ответственности по PCI сокращается до SAQ-A: 22 требования без внешнего аудитора. Если же данные карт обрабатываются на вашем бэкенде, потребуется аудит QSA стоимостью от 50 000 € в год. PCI-DSS v4.0 обязателен с марта 2025 года.
Да. Использование виртуального POS не освобождает мерчанта от требований Закона 10/2010 о противодействии отмыванию денег. Заявленная эквайеру деятельность должна совпадать с реальной. Проведение платежей за незаявленных третьих лиц (transaction laundering) может привести к закрытию MID, удержанию средств на срок до 180 дней и сообщению в SEPBLAC.
Была ли эта статья полезной?
Оставить комментарий
Готовы начать?
Создайте аккаунт PayOk за несколько минут. Без абонентской платы.